Domain naturpferde.de kaufen?
Wir ziehen mit dem Projekt
naturpferde.de um.
Sind Sie am Kauf der Domain
naturpferde.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain naturpferde.de kaufen?
Besitzt das ASRock B450 Steel Legend TPM 2.0?
Ja, das ASRock B450 Steel Legend unterstützt TPM 2.0. Es verfügt über einen TPM-Header auf dem Motherboard, der es ermöglicht, ein TPM-Modul anzuschließen und zu verwenden. Dies ermöglicht die sichere Speicherung von Schlüsseln und die Durchführung von Sicherheitsfunktionen auf Hardwareebene. **
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
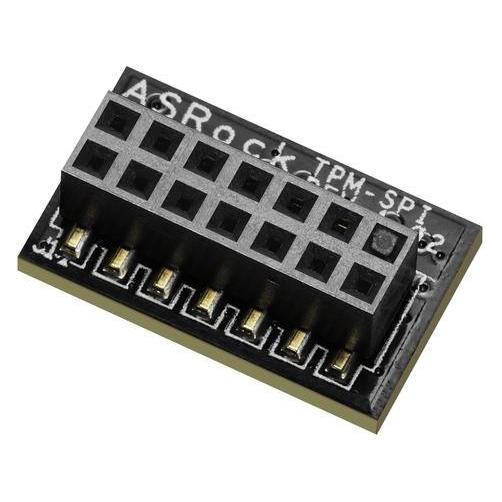
Ähnliche Suchbegriffe für ASRock-TPM-SPI-TPM-Module
Top-Angebote
Produkte zum Begriff ASRock-TPM-SPI-TPM-Module:
-
Grundwissen zur Haltung; Fütterung, Gesundheit und ZuchtGrundwissen zur Haltung; Fütterung, Gesundheit und Zucht , Richtlinien für Reiten und Fahren, Band 4 , Sonstige > Motorkühlung , Auflage: 20. Auflage 2021, Erscheinungsjahr: 201912, Produktform: Kartoniert, Titel der Reihe: Richtlinien für Reiten und Fahren#4#, Redaktion: Deutsche Reiterliche Vereinigung E. V. (Fn) - Bereich Sport, Abtlg. Ausbildung Und Wissenschaft, Auflage: 21020, Auflage/Ausgabe: 20. Auflage 2021, Seitenzahl/Blattzahl: 320, Abbildungen: zahlreiche teils farbige Abbildungen und Tabellen, Keyword: Verhalten; Pferde; Pferdegesundheit; Pferdekrankheiten; Pferdepflege; Anatomie, Fachschema: Fahren (Pferd)~Pferd / Aufzucht, Ausbildung, Haltung~Pferd / Pony~Pony~Distanzreiten~Pferd / Reiten~Reiten, Fachkategorie: Reiten, Springreiten, Thema: Verstehen, Warengruppe: HC/Pferdesport, Fachkategorie: Pferde und Ponys: Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FN-Verlag, Warendorf, Verlag: FN-Verlag, Warendorf, Verlag: FN Verlag der Deutschen Reiterlichen Vereinigung GmbH, Länge: 241, Breite: 167, Höhe: 17, Gewicht: 757, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: A31528961 A26953346 A11207839 A5673324, Vorgänger EAN: 9783885422846, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
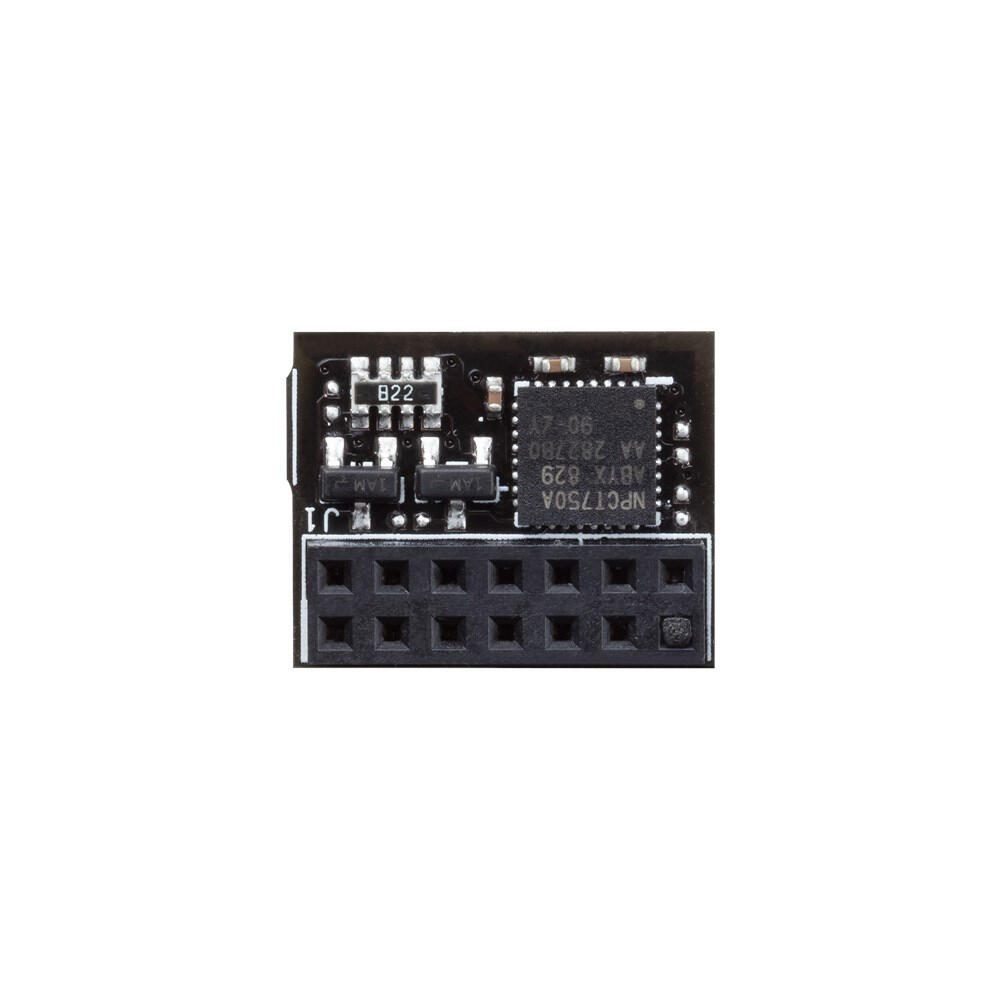
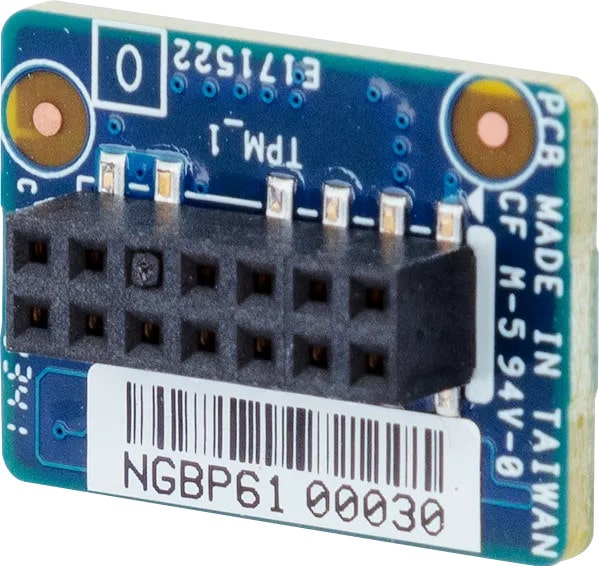
ASRock TPM-SPI TPM Module 14-1 Header SPI Interface Family 2.0 Level 00 Revision Mainboard (90-MCA080-00UBNZ)Produktbeschreibung: ASRock - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 16.51 mm x 10.16 mm, Funktionen: Endorsement-Schlüssel (ES), Random Number Generator (RNG), Systemanforderungen: Windows 1016,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff ASRock-TPM-SPI-TPM-Module:
-
ASROCK TPM-SPI ModuleKonform zur TPM-Hauptspezifikation, Familie "2.0", Level 00, Revision 01.16 - SPI-Schnittstelle - TPM 2.0 - 13-poliger Anschluss - Erfüllt die Zertifizierungskriterien von Intel TXT, Microsoft Windows und Google Chromebook für eine erfolgreiche Plattformqualifizierung - Zufallszahlengenerator (RNG) gemäß NIST SP800-90A - Volle Personalisierung mit Endorsement Key (EK) und EK-Zertifikat - Standard (-20..+85°C) und Erweiterter Temperaturbereich (-40..+85°C) - PG-VQFN-32-13 oder PG-UQFN-32-1 Gehäuse - Pin-kompatibel zu OPTIGA™ TPM SLB 9670 TPM1.2 Version - Optimiert für batteriebetriebene Geräte: geringe Standby-Stromaufnahme (typ. 110µA) - 24 PCRs (SHA-1 oder SHA-256) - 7206 Byte freier NV-Speicher - Bis zu 3 geladene Sitzungen (TPM_PT_HR_LOADED_MIN) - Bis zu 64 aktive Sitzungen (TPM_PT_ACTIVE_SESSIONS_MAX) - Bis zu 3 geladene transiente Objekte (TPM_PT_HR_TRANSIENT_MIN) - Bis zu 7 geladene persistente Objekte (TPM_PT_HR_PERSISTENT_MIN) - Bis zu 8 NV-Zähler - Bis zu 1 kByte für Befehlsparameter und Antwortparameter - 1280 Byte E/A-Puffer13,85 €*Versand: 5,85 €Sichere Weiterleitung zum Anbieter
-
Grundwissen zur Haltung; Fütterung, Gesundheit und ZuchtGrundwissen zur Haltung; Fütterung, Gesundheit und Zucht , Richtlinien für Reiten und Fahren, Band 4 , Sonstige > Motorkühlung , Auflage: 20. Auflage 2021, Erscheinungsjahr: 201912, Produktform: Kartoniert, Titel der Reihe: Richtlinien für Reiten und Fahren#4#, Redaktion: Deutsche Reiterliche Vereinigung E. V. (Fn) - Bereich Sport, Abtlg. Ausbildung Und Wissenschaft, Auflage: 21020, Auflage/Ausgabe: 20. Auflage 2021, Seitenzahl/Blattzahl: 320, Abbildungen: zahlreiche teils farbige Abbildungen und Tabellen, Keyword: Verhalten; Pferde; Pferdegesundheit; Pferdekrankheiten; Pferdepflege; Anatomie, Fachschema: Fahren (Pferd)~Pferd / Aufzucht, Ausbildung, Haltung~Pferd / Pony~Pony~Distanzreiten~Pferd / Reiten~Reiten, Fachkategorie: Reiten, Springreiten, Thema: Verstehen, Warengruppe: HC/Pferdesport, Fachkategorie: Pferde und Ponys: Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: FN-Verlag, Warendorf, Verlag: FN-Verlag, Warendorf, Verlag: FN Verlag der Deutschen Reiterlichen Vereinigung GmbH, Länge: 241, Breite: 167, Höhe: 17, Gewicht: 757, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: A31528961 A26953346 A11207839 A5673324, Vorgänger EAN: 9783885422846, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Besitzt das ASRock B450 Steel Legend TPM 2.0?
Ja, das ASRock B450 Steel Legend unterstützt TPM 2.0. Es verfügt über einen TPM-Header auf dem Motherboard, der es ermöglicht, ein TPM-Modul anzuschließen und zu verwenden. Dies ermöglicht die sichere Speicherung von Schlüsseln und die Durchführung von Sicherheitsfunktionen auf Hardwareebene. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Nach dem Zurücksetzen des Laptops, was passiert mit dem Trusted Platform Module (TPM)?
Nach dem Zurücksetzen des Laptops bleibt das Trusted Platform Module (TPM) in der Regel unverändert. Das TPM ist ein Hardware-Chip, der in den meisten modernen Laptops integriert ist und für die Sicherheit und Verschlüsselung von Daten verantwortlich ist. Es speichert Schlüssel und Zertifikate und wird normalerweise nicht durch das Zurücksetzen des Laptops beeinflusst. **
Ähnliche Suchbegriffe für ASRock-TPM-SPI-TPM-Module
-
ASRock TPM-SPI TPM Module 14-1 Header SPI Interface Family 2.0 Level 00 Revision Mainboard (90-MCA080-00UBNZ)Produktbeschreibung: ASRock - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 16.51 mm x 10.16 mm, Funktionen: Endorsement-Schlüssel (ES), Random Number Generator (RNG), Systemanforderungen: Windows 1016,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
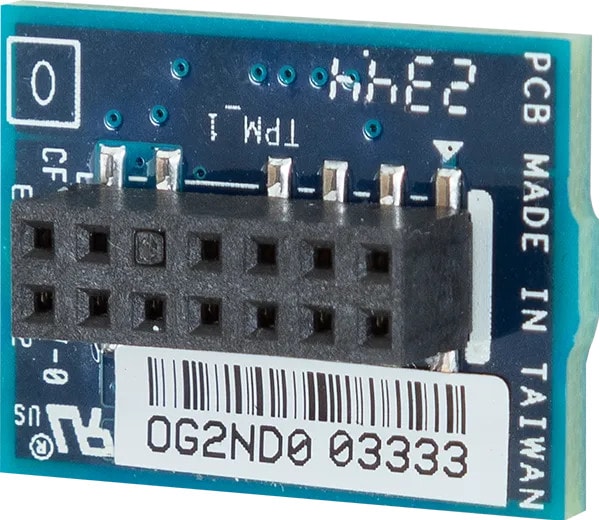
GIGABYTE CTM010 TPM 2.0 Module, SPIInfineon SLB9670VQ2 / Herstellerteilenummer / SKU: 9CTM010NR-00 / TPM Module 2 x 7 Pin / Prüfen Sie vor dem kauf die Kompatibilität anhand des Handbuches / Zubehörliste Ihres Hauptproduktes. / Serielle Peripherieschnittstelle19,90 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.